La Poste, l’un des principaux fournisseurs de services de messagerie en France, a annoncé une modification majeure de sa politique, qui concernera tous les expéditeurs adressant des courriels aux utilisateurs de La Poste. À compter de septembre 2025, il sera impératif pour les expéditeurs d’authentifier leurs messages électroniques via les protocoles SPF, DKIM et DMARC. Tout courrier ne respectant pas ces exigences sera systématiquement redirigé vers le dossier des courriers indésirables.
Cette évolution s’inscrit dans une dynamique sectorielle visant à renforcer la sécurité des communications électroniques : les fournisseurs mettent désormais l’accent sur l’authentification afin de limiter les risques liés au phishing, à l’usurpation d’identité et à la compromission des boîtes professionnelles. Pour les entreprises, cette nouvelle exigence représente à la fois un défi technique et une opportunité stratégique : se conformer à ces protocoles permettra d’accroître la confiance des destinataires et d’améliorer la régularité du placement en boîte de réception. À l’inverse, le non-respect des règles d’authentification entraînera une diminution significative du taux de délivrabilité.
Jusqu’à présent, La Poste toléraient certains messages non authentifiés qui pouvaient parvenir en boîte de réception, même en l’absence d’un enregistrement DMARC ou lors de configurations SPF/DKIM incomplètes. Cette pratique va être progressivement abandonnée conformément à la nouvelle politique d’authentification renforcée.
De septembre 2025 :
Cette mesure fait écho à des changements similaires déjà mis en œuvre par des fournisseurs tels que Google, Yahoo et Microsoft. Le message est clair : les courriels authentifiés seront les seuls à être reconnus à l’avenir.
Ignorer ces exigences peut avoir de graves conséquences pour votre stratégie de communication.
Voici comment vous pouvez vous préparer aux nouvelles règles de La Poste concernant les expéditeurs de courrier électronique :
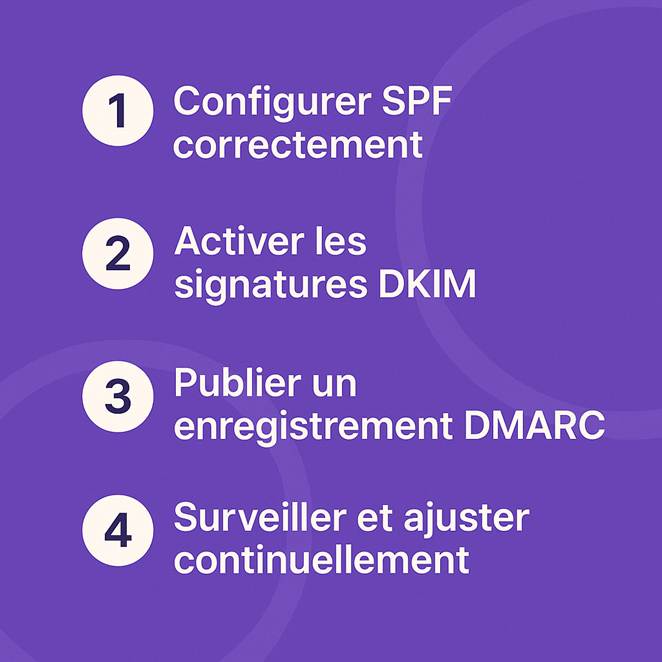
1. Configurer correctement le SPF
SPF (Sender Policy Framework) vous permet de dresser la liste des serveurs de messagerie autorisés à envoyer des messages au nom de votre domaine. Vérifiez votre enregistrement SPF actuel, assurez-vous qu’il est valide et évitez les enregistrements trop longs qui risquent d’être cassés.
2. Activer la signature DKIM
DKIM (DomainKeys Identified Mail) associe une signature numérique à vos messages. Cette signature vérifie que le message a été envoyé par un serveur autorisé et que son contenu n’a pas été modifié. La plupart des systèmes de messagerie modernes prennent en charge le DKIM, mais il doit être configuré correctement.
3. Publier un enregistrement DMARC
DMARC (Domain-based Message Authentication, Reporting & Conformance) s’appuie sur SPF et DKIM pour permettre aux propriétaires de domaines de contrôler les messages électroniques non authentifiés. Commencez par une politique de surveillance (p=none) pour collecter des données, puis passez progressivement à la quarantine et au rejet.
4. Contrôler et ajuster en permanence
L’authentification des courriels n’est pas un projet ponctuel. Examinez régulièrement les rapports agrégés de rapports agrégés DMARC pour comprendre qui envoie des messages au nom de votre domaine, identifier les mauvaises configurations et ajuster vos politiques au fur et à mesure que vous progressez vers une mise en œuvre complète.
L’échéance de septembre 2025 arrivera plus tôt que vous ne le pensez. Dès que l’application commencera, La Poste adoptera une approche de tolérance zéro : si vos courriels ne sont pas authentifiés par SPF, DKIM et DMARC, ils n’arriveront pas dans la boîte de réception.
Plus tôt vous commencerez à vous préparer, plus la transition se fera en douceur. Les organisations qui agissent maintenant éviteront les perturbations de dernière minute et garantiront une communication ininterrompue avec les utilisateurs de La Poste.
Contactez-nous dès aujourd’hui pour vous mettre en conformité, protéger votre marque et maintenir une forte délivrabilité avec La Poste.
Cette politique s’applique-t-elle aux comptes personnels de La Poste ou seulement aux entreprises ?
Les nouvelles règles s’appliquent à tous les courriels entrants à La Poste, que l’expéditeur soit un particulier, une entreprise ou un expéditeur de masse. Si votre courriel ne respecte pas les règles SPF, DKIM et DMARC, il sera marqué comme spam.
Que faire si j’ai déjà des enregistrements SPF et DKIM mais pas d’enregistrement DMARC?
La Poste a besoin de ces trois protocoles. Sans DMARC, vous ne serez pas en conformité. Même si SPF et DKIM sont en place, les messages non authentifiés peuvent toujours être filtrés par le spam.
Ces changements affecteront-ils les réponses ou le transfert des courriels ?
Oui, les messages transférés peuvent parfois interrompre les contrôles d’authentification s’ils ne sont pas configurés correctement. L’utilisation de DMARC avec ARC(Authenticated Received Chain) peut contribuer à atténuer les problèmes de transfert.
Cette exigence est-elle propre à La Poste ou s’inscrit-elle dans une tendance plus large ?
Cette mesure s’inscrit dans le cadre d’une évolution plus large du secteur. Google, Yahoo et Microsoft ont déjà mis en œuvre des règles d’authentification plus strictes, et d’autres fournisseurs devraient suivre. La politique de La Poste s’aligne sur cette tendance mondiale en faveur d’un courrier électronique plus sûr.